

IBMs säkerhetsforskare tillkännagav nyligen upptäckten av en ny familj av skadlig kod som heter "ZeroClear ", skapad av den iranska hackergruppen APT34 i samarbete med xHunt . Denna skadliga kod riktar sig mot industri- och energisektorerna i Mellanöstern. Forskarna avslöjade inte namnen på de drabbade företagen men publicerade en detaljerad 28-sidig rapport som analyserade skadlig kod .
ZeroClear påverkar bara Windows eftersom, som namnet anger, används programdatabasens sökväg (PDB) för dess binära fil för att utföra en destruktiv attack som skriver över huvudstartposten (MBR) och partitioner på komprometterade Windows-maskiner.
ZeroClear kategoriseras som skadlig kod med ett beteende som liknar "Shamoon" (skadlig kod som diskuterades flitigt eftersom den användes för attacker mot oljebolag sedan 2012). Även om Shamoon och ZeroClear har liknande funktioner och beteenden, säger forskare att de två är separata och distinkta typer av skadlig kod.
Precis som Shamoon-skadlig programvara använder ZeroClear också en legitim hårddiskkontroller som heter "RawDisk by ElDos" för att skriva över master boot record (MBR) och diskpartitioner på utvalda datorer som kör Windows.
Även om ElDos -drivrutinen inte är signerad lyckas skadlig programvara köra den genom att ladda en sårbar men osignerad VirtualBox-drivrutin , utnyttja den för att kringgå signaturverifieringsmekanismen och ladda den osignerade ElDos-drivrutinen.
Denna skadliga kod används genom brute-force-attacker för att få åtkomst till svagt säkrade nätverkssystem. När angriparna infekterar målenheten sprider de skadliga koden över företagets nätverk som det sista steget i infektionsprocessen.
”ZeroCleare-rengöraren är en del av den sista etappen av den totala attacken. Den är utformad för att distribuera två olika former, anpassade till 32- och 64-bitars system.
Det allmänna flödet av händelser på 64-bitars maskiner inkluderar att använda en sårbar signerad drivrutin och sedan utnyttja den på målenheten för att tillåta ZeroCleare att kringgå Windows-maskinvaruabstraktionsskiktet och kringgå vissa säkerhetsåtgärder för operativsystem som förhindrar att de osignerade drivrutinerna körs på 64-bitars maskiner, läser IBM-rapporten.
Den första kontrollanten i den här kedjan heter soy.exe och är en modifierad version av Turla-drivrutinsladdaren.
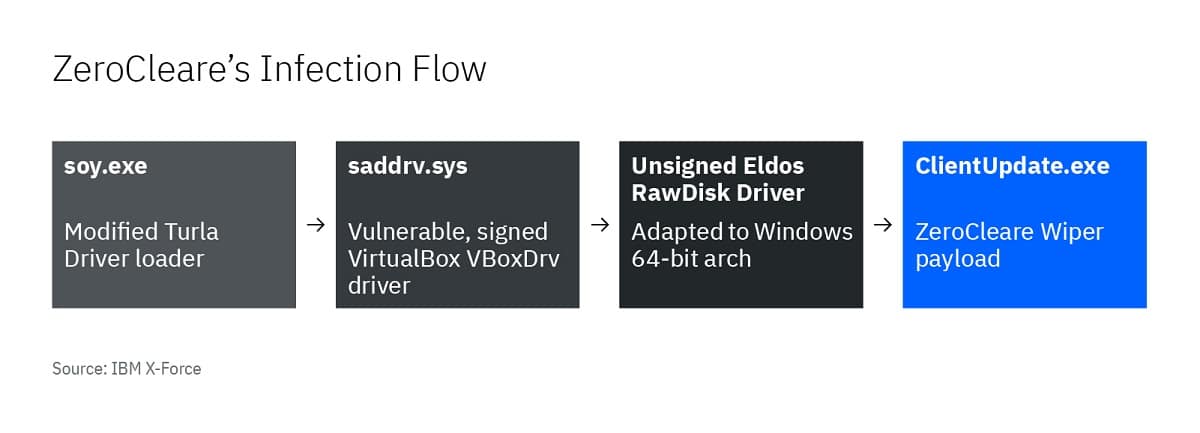
Den här drivrutinen används för att ladda en sårbar version av VirtualBox-drivrutinen , som angripare utnyttjar för att ladda EldoS RawDisk-drivrutin. RawDisk är ett legitimt verktyg som används för att interagera med filer och partitioner, och användes även av Shamoon-angriparna för att komma åt MBR.
För att få tillgång till enhetskärnan använder ZeroCleare en avsiktligt sårbar drivrutin och skadliga PowerShell / Batch-skript för att kringgå Windows-kontroller. Genom att lägga till dessa taktiker spridte ZeroCleare sig till många enheter i det drabbade nätverket, sådd frön till en destruktiv attack som kan påverka tusentals enheter och orsaka avbrott som kan ta månader att återhämta sig helt, "
Även om många av de APT-kampanjer som forskare avslöjar fokuserar på cyberspionage, utför några av samma grupper även destruktiva operationer. Historiskt sett har många av dessa operationer ägt rum i Mellanöstern och har riktat in sig på energiföretag och produktionsanläggningar, vilka är viktiga nationella tillgångar.
Även om forskare inte definitivt har identifierat någon specifik organisation som är ansvarig för denna skadliga kod, föreslog de initialt att APT33 var inblandad i skapandet av ZeroClear.
Och senare hävdade IBM att APT33 och APT34 skapade ZeroCleare, men strax efter att dokumentet släpptes ändrades tillskrivningen till xHunt och APT34, och forskarna medgav att de inte var XNUMX procent säkra.
Enligt forskare är ZeroClear-attacker inte opportunistiska och verkar vara riktade operationer mot specifika sektorer och organisationer.